
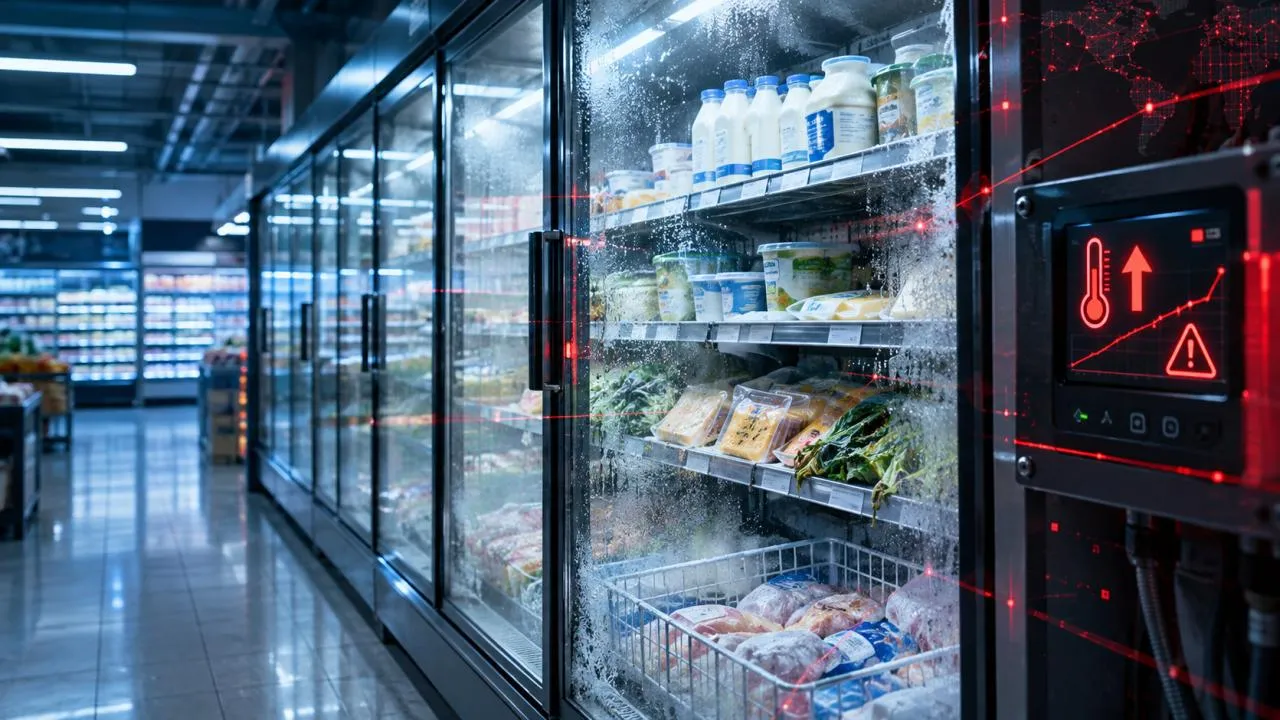
Avrupa'da son dönemde düzenlenen siber saldırı dalgalarında yüzlerce mağazadaki tonlarca gıda bozuldu ve milyonlarca sterlinlik hasar meydana geldi. Fransa, süpermarketlerini etkileyen saldırı dalgalarından birinden İran'ı sorumlu tutarken Tahran yönetimi bu iddiayı reddediyor.
İngiliz soğutma sektörünün farklı cihazlar kullanması nedeniyle İngiltere'nin bu tür siber saldırılardan büyük ölçüde kurtulduğu düşünülüyordu. Ancak sektörde giderilmesi için acil çalışma başlatılan potansiyel bir güvenlik açığı bulunduğu ortaya çıktı.
Güvenlik araştırmacıları ekim ayı sonunda, bilgisayar korsanları tarafından fark edilmesi halinde İngiltere'de çok daha büyük hasara yol açabilecek önemli bir açık tespit etti. O tarihten bu yana araştırmacılar, bilgi teknolojileri ekipleri ve Ulusal Siber Güvenlik Merkezi (NCSC) onlarca şirketi uyarmak için aralıksız çalıştı. BBC, bilgisayar korsanlarının açığı bulup zarar verme ihtimalini azaltmak amacıyla bu geniş çaplı gizli operasyonu şimdiye kadar haberleştirmedi.
Binlerce buzdolabının internet bağlantısı kesildi
Güvenlik tehdidi, Omega Systems adlı şirketteki etik bilgisayar korsanları tarafından keşfedildi. Tehdit daha sonra alarm verilmesine yardımcı olan Pen Test Partners uzmanları tarafından doğrulandı ve kapsamı detaylandırıldı.
Ardından Ulusal Siber Güvenlik Merkezi (NCSC), Çevre, Gıda ve Köy İşleri Bakanlığı (Defra) ile Gıda Standartları Ajansı (FSA) güvenlik açıklarını kapatma kampanyasına dahil oldu. Kurumlar sektör temsilcileriyle telekonferans görüşmeleri düzenledi ve risk altındaki şirketlerle iletişime geçmeleri için ekipler görevlendirdi.
On binlerce soğutma cihazını yöneten binlerce kontrol ünitesinin açık internet bağlantısı uzaktan veya bazı durumlarda fiziksel olarak kesildi. Personele internet kablolarını çıkarmaları ve sıcaklıkları manuel olarak takip etmeleri talimatı verildi.
BBC News'in edindiği bilgilere göre, büyük süpermarketlerin çoğu bu riskleri gidermek için bilgi teknolojileri ekiplerini bu alana yönlendirmek zorunda kaldı. Büyük bir zincir markette görevli bir çalışan, bir hafta boyunca her gün yüzlerce cihazın internet bağlantısını kestiklerini söyledi.
Adının açıklanmasını istemeyen çalışan, "Bu buzdolabı saldırılarından yeni bir dalga daha beklediğimiz için durum gerçekten zamana karşı bir yarış gibiydi" dedi. Çalışan ayrıca, "İş açısından bakıldığında faaliyetlerin durması ve tedarik zinciri sorunları nedeniyle yıkıcı sonuçlar doğurabilirdi. Depolarımızda milyonlarca sterlin değerinde gıda bulunuyor ve bilgisayar korsanları bu saldırı yöntemini öğrenseydi bu gıdalar bozulabilirdi" ifadelerini kullandı.
Avrupa ve ABD'de üç ayrı saldırı dalgası yaşandı
Bu yıl şimdiye kadar soğutma sıcaklık kontrol ünitelerine yönelik üç ayrı siber saldırı dalgası yaşandı. Ağustos ayında az sayıdaki ABD askeri üssünde bulunan buzdolapları saldırılardan etkilendi. 11 ve 12 Ekim tarihlerinde Danfoss sıcaklık kontrol sistemlerinin hedef alınmasıyla Fransa'daki yüzlerce süpermarket ve gıda işleme tesisi saldırıya uğradı. 1 ve 2 Kasım tarihlerinde ise yedi Avrupa ülkesindeki onlarca süpermarket hedef alındı ve bu saldırılardan en çok Belçika ile Lüksemburg etkilendi. Ayrıca Fransa'daki az sayıda kan bankası merkezi de saldırılardan zarar gördü.
Bu saldırı dalgaları, Omega Solutions bünyesindeki bir uzmanı İngiltere'de en yaygın kullanılan ve İngiliz şirketi Resource Data Management (RDM) tarafından üretilen soğutma kontrol ünitelerinin güvenliğini incelemeye yöneltti. BBC'nin edindiği bilgilere göre RDM, ortaya çıkarılan açıkların kritik nitelikte olduğuna itiraz etse de endişeleri giderme konusundaki profesyonel yaklaşımı nedeniyle takdir topladı.
Süpermarketlerin yanı sıra İngiltere'deki yiyecek ve içecek sektörünün diğer birçok alanına da risklere karşı önlem almaları yönünde uyarı yapıldı. Uyarı yapılan yerler arasında yerel marketler, akaryakıt istasyonları, restoranlar, hızlı yemek zincirleri, spor salonları, oteller, gıda işleme tesisleri ve soğuk hava depoları yer aldı.
Zayıf parola sorunu ve üretici şirketin açıklaması
Her bir RDM kontrol ünitesi, onlarca buzdolabı ve dondurucunun sıcaklığını uzaktan yönetmek için kullanılabiliyor. Pen Test Partners yetkilisi Ken Munro, "Bu yaygın kontrol ünitelerinde, önceki saldırılarda hedef alınan Danfoss ve diğer ünitelerdekine benzer zayıf bir parola sorunu vardı. Bu nedenle uyarıyı mümkün olan en kısa sürede iletmemiz ve gizli tutmamız gerekti" dedi. Munro, "Her yerde bulunan bu cihazlara yönelik ilgi o kadar arttı ki siber suçluların veya devlet destekli bilgisayar korsanlarının bunu çözmesi muhtemelen an meselesiydi" diye ekledi.
RDM ise kıta Avrupası'nda saldırıya uğrayan ünitelerle yapılan kıyaslamaların adil olmadığını, kendi buzdolabı ve dondurucularının ele geçirilmesi için bir donanım parçasına fiziksel olarak erişilmesi gerektiğini savundu. Etik bilgisayar korsanları ise söz konusu donanımın eBay gibi internet sitelerinden ucuza satın alınabilmesi nedeniyle bunun mümkün olduğunu belirtti.
RDM Üst Yöneticisi (CEO) Ged Evans, "Bu, test ortamında tespit edilen bir güvenlik açığıydı" dedi. Yapılan testin donanımlarının parçalarına ayrılmasını da içerdiğini belirten Evans, bu çalışmanın normalde bu tür incelemelerde yapılanların ötesine geçtiğini ifade etti.
Evans, "Her halükarda bu sorunu çözmek için hızla harekete geçtik, ilk yazılım yamalarını yayınladık ve olası sorunları bildirmek ile risk azaltıcı adımlar önermek amacıyla müşterilerimizle proaktif olarak iletişime geçtik" diye konuştu. RDM, kontrol ünitelerinde herhangi bir kötü amaçlı faaliyet izine rastlanmadığını ve durumu izlemek için Ulusal Siber Güvenlik Merkezi ile diğer yetkililerle çalışmaya devam ettiğini doğruladı.
Yorumlar (0)
Henüz yorum yapılmamış. İlk yorumu siz yapın.